Frontier AI Security with Intumit GenAI Admin Portal

Frontier AI 時代的資安新防線:以 INTUMIT GenAI Admin Portal 整合 CrowdStrike、Palo Alto Networks 與 TXOne Networks 的 AI 資安方案

INTUMIT:CrowdStrike × Palo Alto Networks × TXOne Networks × 企業 AI 整合方案

CrowdStrike、Palo Alto Networks 與 TXOne Networks 提供專為 Frontier AI 時代打造的資安方案,涵蓋 IT 與 OT 場域;INTUMIT 以 INTUMIT GenAI Admin Portal 作為企業 AI 的使用入口與整合層,把員工、應用程式與 AI Agent 的每一次 AI 使用,串接到這些資安方案的防護、偵測與治理能力。從盤點第一批 AI 使用情境開始,我們協助企業把資安方案延伸到每一次 AI 互動,再逐步擴展至更多部門、據點與業務流程。

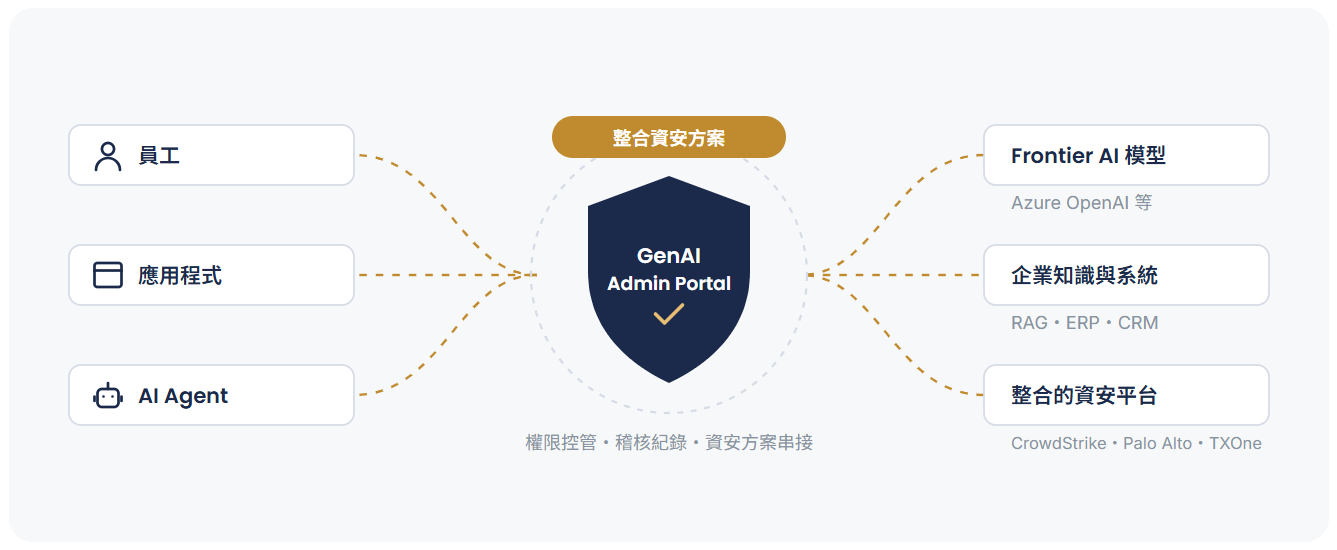
CrowdStrike、Palo Alto Networks 與 TXOne Networks 提供資安能力,INTUMIT 負責整合落地

GenAI Admin Portal 是以 CrowdStrike、Palo Alto Networks 與 TXOne Networks 的方案為核心,為企業完成 AI 使用層的最後一哩整合。

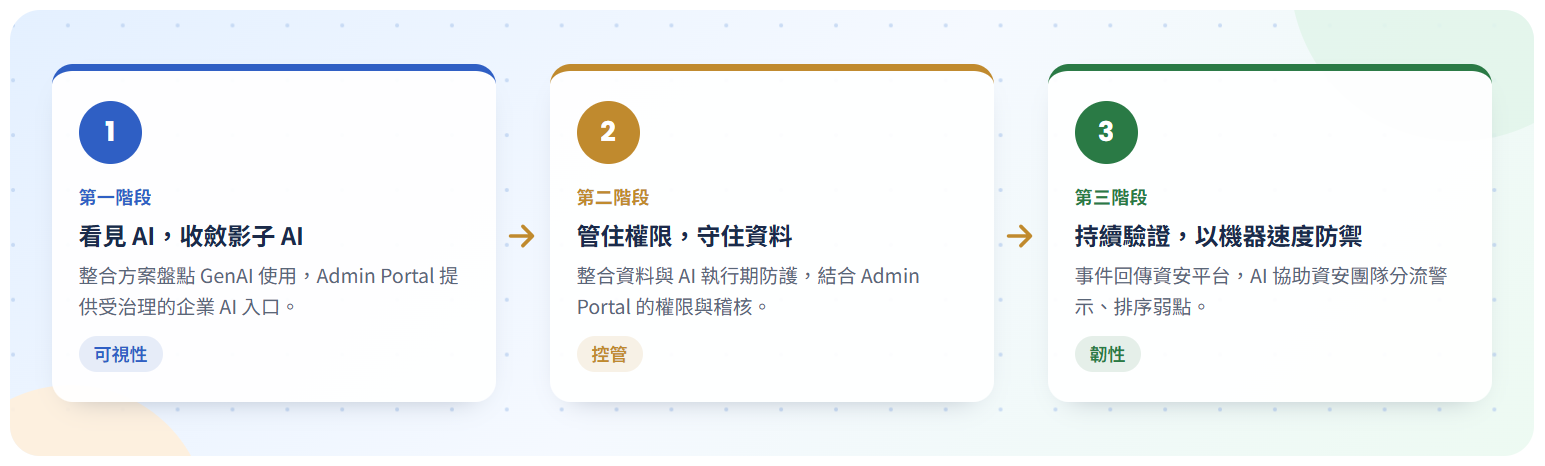
三階段整合資安方案,從看見 AI 走向以 AI 守護 AI

我們依據 CrowdStrike、Palo Alto Networks 與 TXOne Networks 的方法論,以及企業的資料敏感度、風險等級,
分階段把這些資安方案延伸到企業的每一次 AI 使用。

第一階段

看見與盤點

● 快速啟動

以 Palo Alto Networks AI Access Security 等方案盤點 GenAI 使用,區分核准、容許與禁止的工具;再以 INTUMIT GenAI Admin Portal 提供受治理的企業 AI 入口,收斂分散的影子 AI,並配合方案內建的使用者提醒引導員工正確使用。

第二階段

管控與防護

● 高資料敏感度

串接資料外洩防護與 AI 執行期防護方案(如 Prisma AIRS),搭配 Admin Portal 的角色權限、AI Agent 最小權限與加強驗證,落實 CrowdStrike 建議的持續身分控管;工廠與 OT 場域則串接 TXOne Stellar 與 Edge 的端點與網路防護;高敏感情境可採地端、私有雲或氣隙(air-gapped)架構,所有使用紀錄完整留存以供稽核。

第三階段

持續驗證與 AI 強化防禦

● 持續營運

依 CrowdStrike 的五大步驟持續驗證暴露、聚焦可被利用的弱點;將 AI 使用紀錄與 AI Agent 行為事件回傳 CrowdStrike Falcon、Palo Alto Networks Cortex 等資安平台,以機器速度偵測與回應;OT 場域的風險評估與治理可結合 TXOne Sennin,並由 AI 協助資安團隊分流警示與撰寫事件報告,關鍵處置仍由人員核准。

從 AI 入口到資安平台:INTUMIT GenAI Admin Portal 的整合能力

我們不取代既有的資安方案,而是讓每一次 AI 互動都能套用 CrowdStrike、Palo Alto Networks 與 TXOne Networks 的防護、偵測與治理。


受治理的企業 AI 入口

以單一入口整合 Azure OpenAI 與其他前沿模型,並延伸至 Microsoft Teams、LINE、Slack 等日常管道;員工不必轉向未經核准的外部工具,AI 使用紀錄也能提供給整合的資安方案,讓資安團隊掌握誰在何時使用了哪些模型。


身分與權限治理

支援內網登入、角色權限控管,並可整合 Microsoft Entra ID 等身分平台與自適應 MFA,與資安方案的持續身分控管相互配合;每位使用者與每個 AI Agent 只能存取其職務所需的資料與功能。


整合資料外洩防護

提示送出前,交由整合的資料外洩防護與資料分類能力(如 AI Access Security)檢查個資、原始碼與憑證;RAG 知識庫依權限檢索,確保 AI 回答不越權;支援地端、私有雲與氣隙架構。


AI Agent 治理

為 AI Agent 設定最小權限與可呼叫的工具範圍,高風險動作須經核准關卡與加強驗證,並可隨時暫停或停用;AI Agent 行為事件同步至資安平台,便於偵測越權行動。


整合 AI 執行期防護

將 AI 應用與 AI Agent 的流量接入 Prisma AIRS AI Gateway 等方案,防範提示注入、越獄嘗試與回應中的惡意連結。


資安維運 Copilot

結合資安平台的告警與情資,將資安 SOP、事件報告、弱點通報與內部規範轉化為知識庫,協助資安團隊分流警示、產出事件摘要與處置建議,讓防禦跟上機器速度。


完整稽核與法規遵循

保留使用者、模型與 AI Agent 的完整互動紀錄,可匯出至既有的 SIEM/SOAR 平台,支援稽核報表與事後調查,協助企業符合內部政策與產業法規要求。


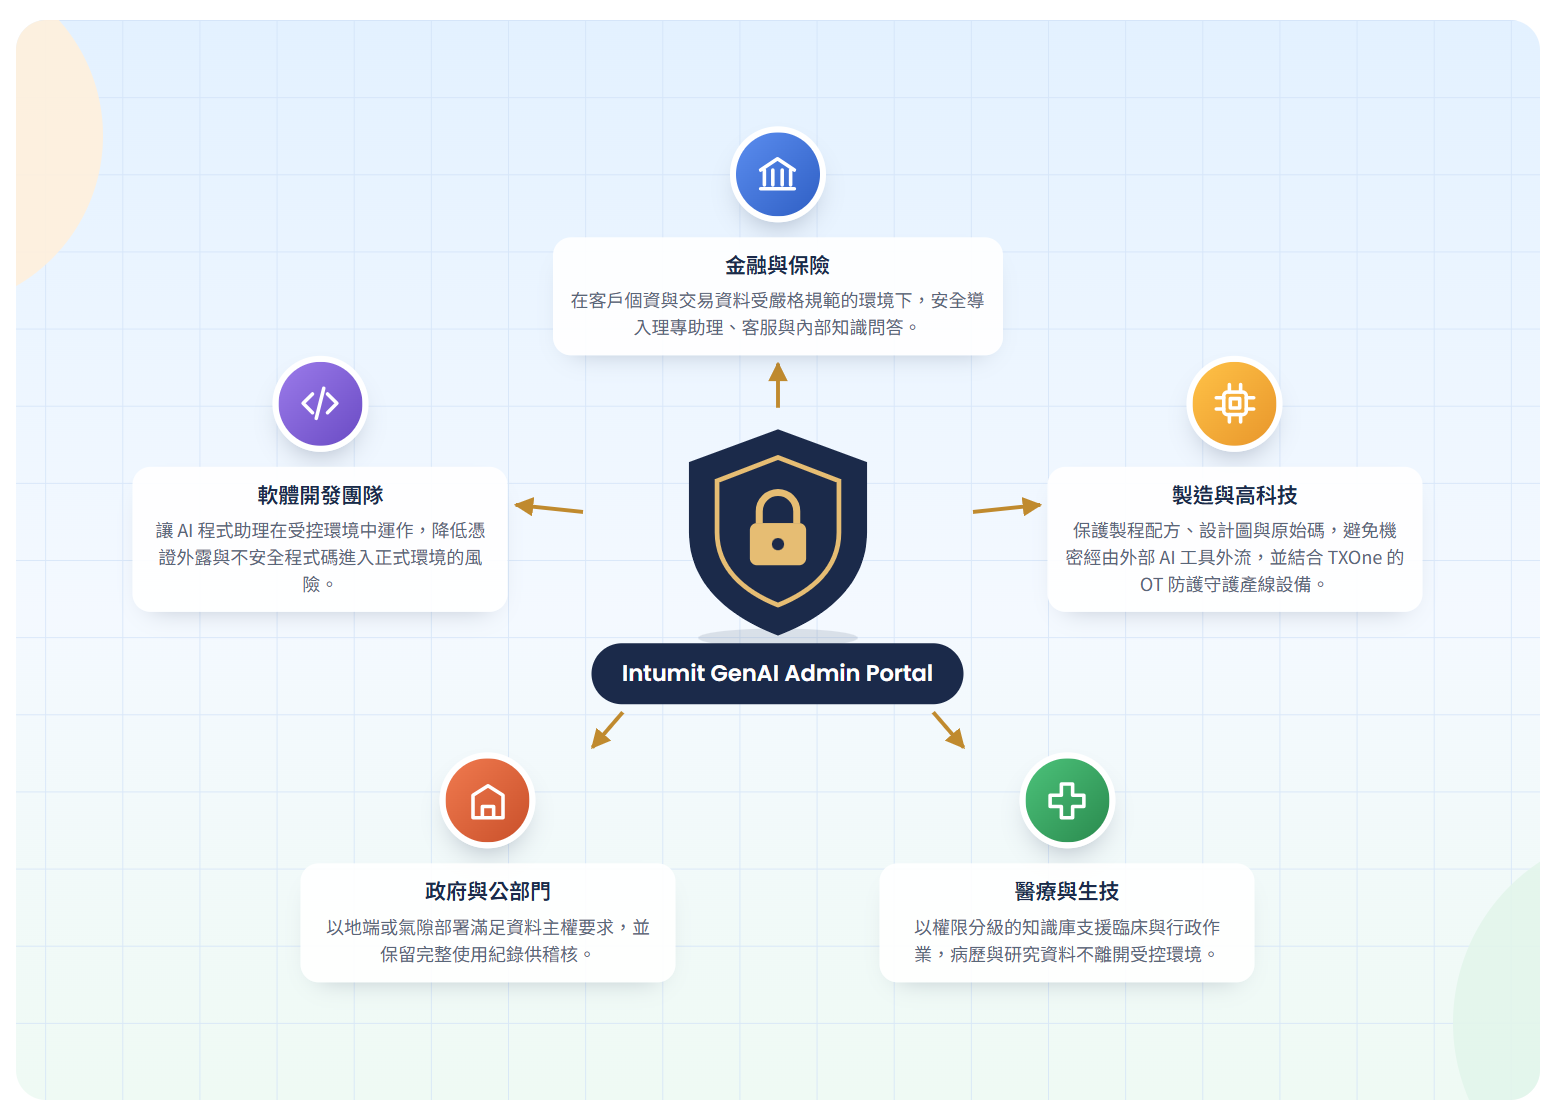
Frontier AI Security 應用場景

結合 CrowdStrike、Palo Alto Networks 與 TXOne Networks 的資安方案,INTUMIT 為企業整合下列場景。

延伸既有資安方案,而非另起爐灶

資安防護、偵測與回應由 CrowdStrike、Palo Alto Networks 與 TXOne Networks 等資安方案提供;INTUMIT GenAI Admin Portal 專注於企業 AI 的使用入口與流程整合,把這些方案的能力延伸到每一次 AI 互動,並與客戶既有的端點、網路、OT、身分管理與 SIEM/SOAR 架構銜接。

Microsoft 認證與合作肯定

解決方案夥伴認證

— Data & AI (Azure)

進階專業認證

— Azure AI / Azure OpenAI

2024 年度合作夥伴大獎

— 台灣區獲獎

從第一個 AI 使用情境開始,把整合的資安方案延伸到每一次 AI 互動

與 INTUMIT 聊聊如何以 INTUMIT GenAI Admin Portal
整合 CrowdStrike、Palo Alto Networks 或 TXOne Networks 的方案,
從第一個部門開始,逐步建立 Frontier AI 時代的資安防線。

INTUMIT FRONTIER AI × SECURITY